Par Solon Michael-Ange — 15 août 2026
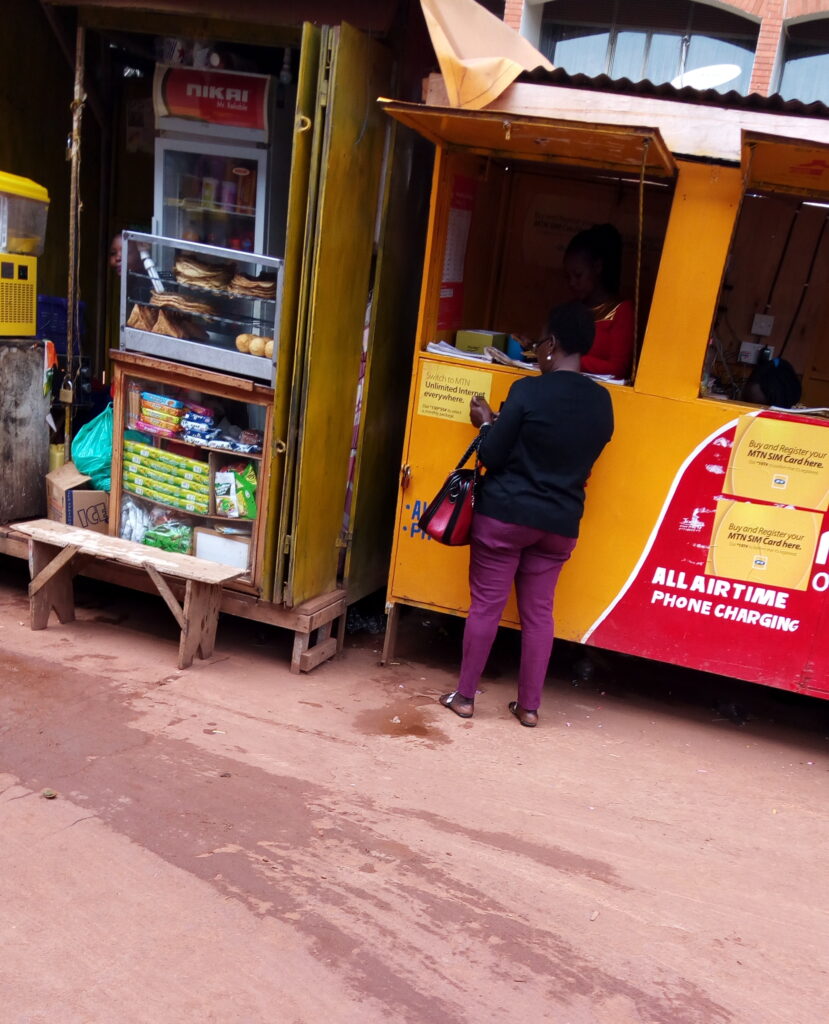
Abidjan — Il est un peu plus de 9 heures du matin lorsque le téléphone d’Amadou Oumarou sonne. À l’autre bout du fil, une voix posée, rassurante, se présente comme le « service client » de son opérateur de mobile money. Prétexte invoqué : une mise à jour de sécurité. Quelques minutes plus tard, deux millions de francs CFA s’évaporent de son compte. L’homme, résidant à Vavoua, ne reverra jamais son argent.
Cette histoire, loin d’être isolée, illustre une réalité qui s’installe sournoisement dans le quotidien des Ivoiriens : la recrudescence des arnaques au mobile money. Un phénomène qui touche tous les opérateurs, sans exception.
Un réseau démantelé, une méthode d’une simplicité glaçante
L’affaire qui a secoué San Pedro en avril 2026 en dit long. La Brigade de recherche et d’intervention (BRI) du Service régional de la Police judiciaire a mis fin aux agissements de trois individus, interpellés à Fresco, dans la région du Gboklè. Leur mode opératoire, décrit par les enquêteurs, tient en quelques lignes.
Les suspects utilisaient des téléphones neufs associés à des cartes SIM déjà activées. Après installation d’une application de paiement mobile, ils testaient des numéros au hasard jusqu’à identifier des comptes actifs. La victime recevait alors un code de connexion à quatre chiffres. Puis venait l’appel, avec cette voix se présentant comme le service client officiel. Le code était soutiré, le compte vidé en quelques minutes.
Le commissaire principal Claude Memel Foté, chef du SRPJ de San Pedro, a tiré la sonnette d’alarme. Ses services ont enregistré, en 2024 et 2025, plusieurs plaintes pour un préjudice total dépassant dix millions de francs CFA. « L’arnaque aux portefeuilles électroniques constitue une forme de cybercriminalité consistant à extorquer de l’argent via les services de mobile money », a-t-il rappelé, appelant les populations à la plus grande vigilance.
La faille originelle : un code à quatre chiffres
Derrière ces arnaques se cache une vulnérabilité structurelle que peu de gens interrogent : l’authentification par simple code PIN à quatre chiffres. Dix mille combinaisons possibles. C’est dérisoire face aux enjeux financiers.
Ce code unique est le maillon faible que toutes les techniques d’attaque cherchent à briser. L’escroc au téléphone n’a besoin que de ces quatre chiffres pour vider un compte. Un logiciel espion n’a qu’à enregistrer quatre frappes. Une fausse fenêtre suffit à les capturer. La simplicité qui a fait le succès du mobile money est devenue sa plus grande fragilité.
Et pourtant, des solutions existent. La biométrie — empreinte digitale, reconnaissance faciale — permettrait de sécuriser les transactions sans ajouter de friction. Une jeune pousse ivoirienne, Kanam Pay, fondée à Cocody par Aarif Mohamed Konnon Tiama, développe précisément une infrastructure de paiement par reconnaissance faciale, avec détection de vivacité pour contrer les deepfakes. Mais elle reste une initiative émergente, loin d’être généralisée.
Le paradoxe est cruel : le marché récompense la simplicité, donc la vulnérabilité. L’échec de YUP, le portefeuille mobile d’une grande banque française fermé en 2022 après cinq ans d’existence, en est la preuve. Un acteur misant sur la sécurité et l’adossement bancaire n’a pas su rivaliser avec l’agilité des fintechs et des opérateurs télécoms.
L’alerte de la PLCC : quand le piège arrive par SMS
Le 6 août 2026, la Plateforme de Lutte Contre la Cybercriminalité (PLCC) — fruit de la collaboration entre la Police nationale et l’Autorité de régulation des télécommunications (ARTCI) — a lancé une alerte. Une nouvelle campagne d’arnaque cible les utilisateurs de mobile money via des messages frauduleux contenant des liens vers des applications au format APK.
Le scénario est rodé. Un SMS ou un message sur les réseaux sociaux promet une offre exceptionnelle, une promotion alléchante. Derrière le lien se cache une application malveillante qui, une fois installée et autorisée, permet aux attaquants de compromettre les informations d’accès au compte. L’objectif est financier : détourner les fonds.
La PLCC recommande une règle simple : ne jamais installer une application provenant d’un lien reçu par SMS ou sur un réseau social, surtout lorsque l’expéditeur est inconnu. Privilégier les boutiques officielles, Google Play et l’App Store. Ne jamais communiquer ses codes secrets.
Le danger invisible des applications IPTV et du streaming illégal
Le risque ne s’arrête pas aux SMS frauduleux. Il se niche aussi dans des habitudes que beaucoup jugent anodines : les applications IPTV piratées et les sites de streaming illégal.
En février 2026, la société de cybersécurité ThreatFabric a documenté un nouveau cheval de Troie bancaire baptisé Massiv. Son mode de distribution est redoutable : il se déguise en application IPTV, distribuée en dehors des boutiques officielles. Une fois installé, il déploie un enregistreur de frappe, des fenêtres superposées pour capturer les identifiants bancaires, et peut même prendre le contrôle total de l’appareil.
Le danger est d’autant plus insidieux que l’utilisateur croit simplement regarder la télévision. L’application affiche un site IPTV légitime pour endormir la méfiance, pendant qu’en arrière-plan, elle collecte les données sensibles. Si les campagnes documentées ciblent pour l’instant principalement l’Europe, la menace est mondiale et ne connaît pas de frontières.
À cela s’ajoute un risque plus sournois encore : le malvertising. Sur les sites de streaming illégal ou pornographiques, certaines publicités contiennent des scripts malveillants qui s’exécutent automatiquement, sans même que l’utilisateur ne clique. La simple visite d’une page peut suffire à déclencher une infection.
Se protéger : la vigilance avant tout
Face à ces menaces, une vérité s’impose : aucun logiciel ne protège contre la manipulation humaine. Un antivirus, aussi performant soit-il, ne bloquera jamais un escroc qui parvient à convaincre sa victime de lui donner son code au téléphone.
Les bons réflexes restent la première ligne de défense. Ne jamais communiquer son code secret, quel que soit l’interlocuteur. Se méfier des offres trop avantageuses. Ne jamais installer d’application hors des boutiques officielles. Vérifier l’identité de tout expéditeur avant d’agir.
Les antivirus mobiles, comme Bitdefender ou Kaspersky, apportent une protection complémentaire réelle contre les malwares et le phishing. Mais ils ne sont qu’un filet de sécurité, pas une armure. Et attention aux faux antivirus : les cybercriminels créent de fausses applications de sécurité pour piéger ceux qui cherchent justement à se protéger.
En cas d’arnaque, la marche à suivre est claire. Contacter immédiatement le service client officiel de son opérateur et signaler l’incident à la PLCC. La loi ivoirienne n°2013-451 du 19 juin 2013 relative à la lutte contre la cybercriminalité encadre ces infractions et permet des poursuites.
Le mobile money a transformé l’économie ivoirienne, apportant l’inclusion financière à des millions de personnes. Mais cette révolution a un prix : la confiance. Et la confiance, une fois brisée, se reconquiert difficilement. La question n’est plus de savoir si les opérateurs renforceront leur authentification, mais quand. En attendant, la prudence reste le meilleur des remparts.
Sources : Agence Ivoirienne de Presse (AIP), Plateforme de Lutte Contre la Cybercriminalité (PLCC), ThreatFabric, Cyberc4st, KOACI, La Nouvelle Tribune.